Več kot šest tisoč incidentov in 40 milijonov evrov škode: kako varni sploh smo?
Dogodki
•06. Oktober 2026
V Sloveniji je bilo lani obravnavanih več kot 6.000 kibernetskih incidentov, škoda zaradi spletnih goljufij pa je presegla 40 milijonov evrov. Vprašanje zato ni več samo, ali je podjetje tehnološko zaščiteno, temveč kako hitro lahko po incidentu ponovno začne poslovati. Digitalna odpornost ni več zgolj naloga IT-oddelka, temveč postaja tudi neposredna odgovornost vodstva.
V SBC smo gostili dogodek podjetja HC Center o pomenu kibernetske varnosti, ki sta ga z uvodnima nagovoroma o prihodnosti digitalne odpornosti podjetij odprla Aleksej Kranjec, direktor družbe HC Center, in Boštjan Kosi, direktor podjetja Hewlett Packard Enterprise operated by Selectium.
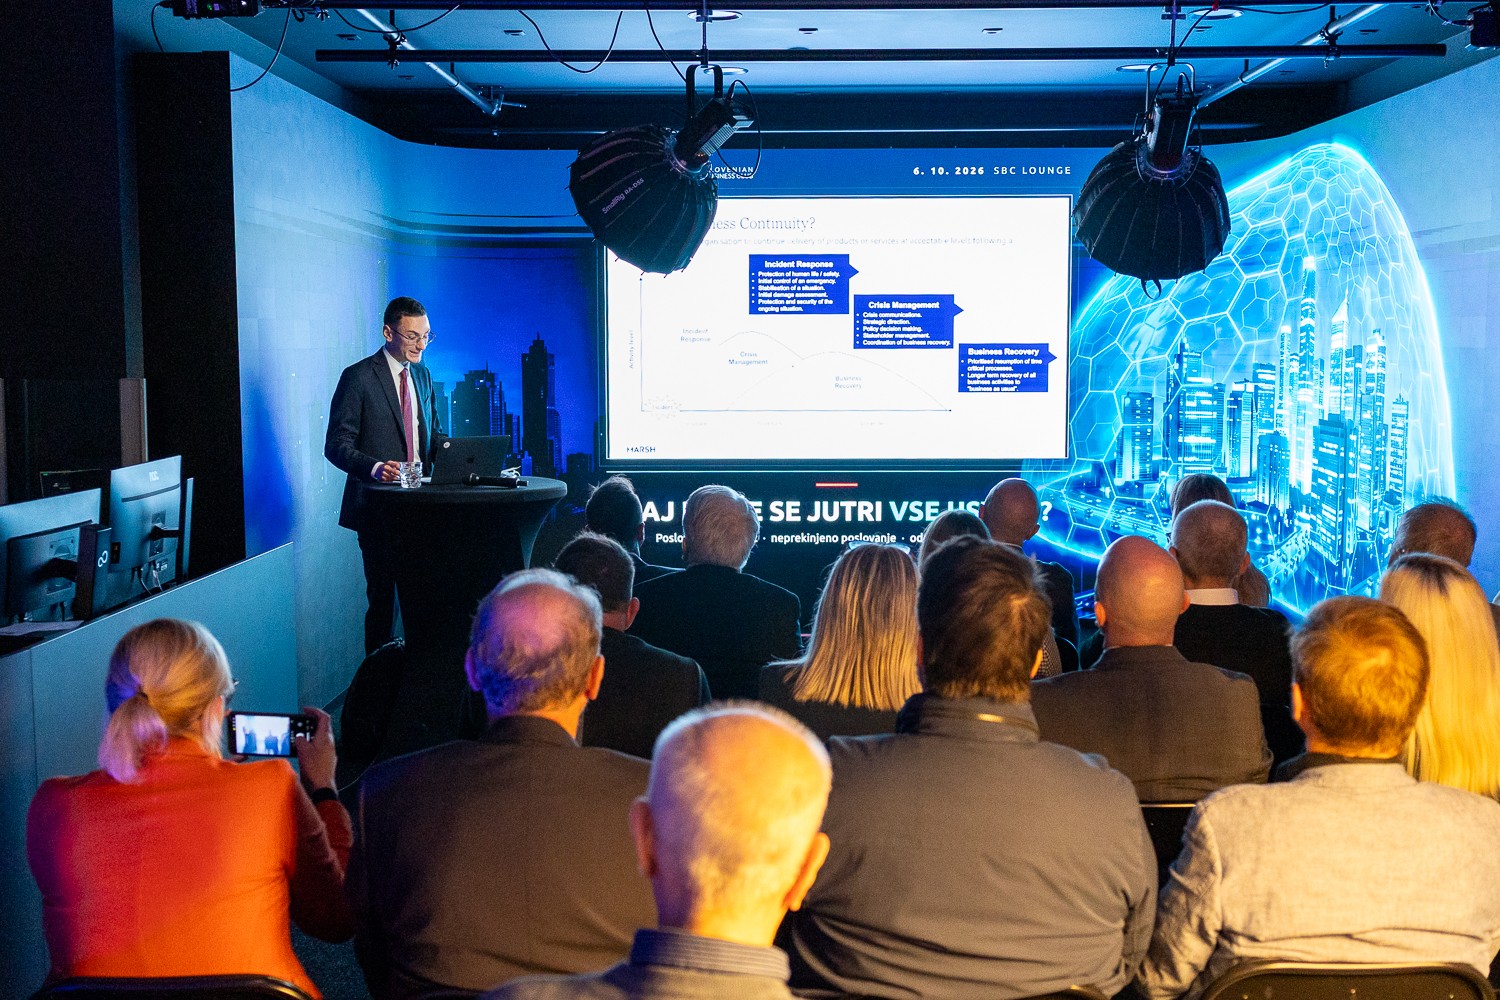
Gianlorenzo Muraca, specialist za kibernetska zavarovanja v družbi Marsh za Italijo, Avstrijo ter srednjo in vzhodno Evropo, je nato pojasnil, zakaj sta kibernetska varnost in neprekinjeno poslovanje neločljiva in kako prenos tveganja s kibernetskim zavarovanjem zmanjša finančne posledice incidenta. Po podatkih Marsha so se kibernetske škode v celinski Evropi leta 2024 povečale za 49 odstotkov.
Robert Puh, tehnični direktor HC Centra, je na dveh primerih iz prakse pokazal, kako različen je lahko izid. V prvem je ena zamujena posodobitev požarnega zidu napadalcem odprla pot v omrežje, kjer so mesece tiho ostali, nato pa podjetju zašifrirali sisteme v treh državah hkrati; obnova je trajala štiri mesece in je bila le delna. V drugem je izpad celotnega podatkovnega centra minil skoraj neopaženo, ker so sistemi v nekaj sekundah tekli na drugi lokaciji. Poudaril je, da visoka razpoložljivost ni isto kot obnova po napadu. Ker 94 odstotkov napadov cilja tudi na varnostne kopije, podjetja potrebujejo točke obnove v preteklosti, ločeno in nespremenljivo kopijo ter redne vaje, saj je »načrt, ki ga nikoli niste vadili, hipoteza«.
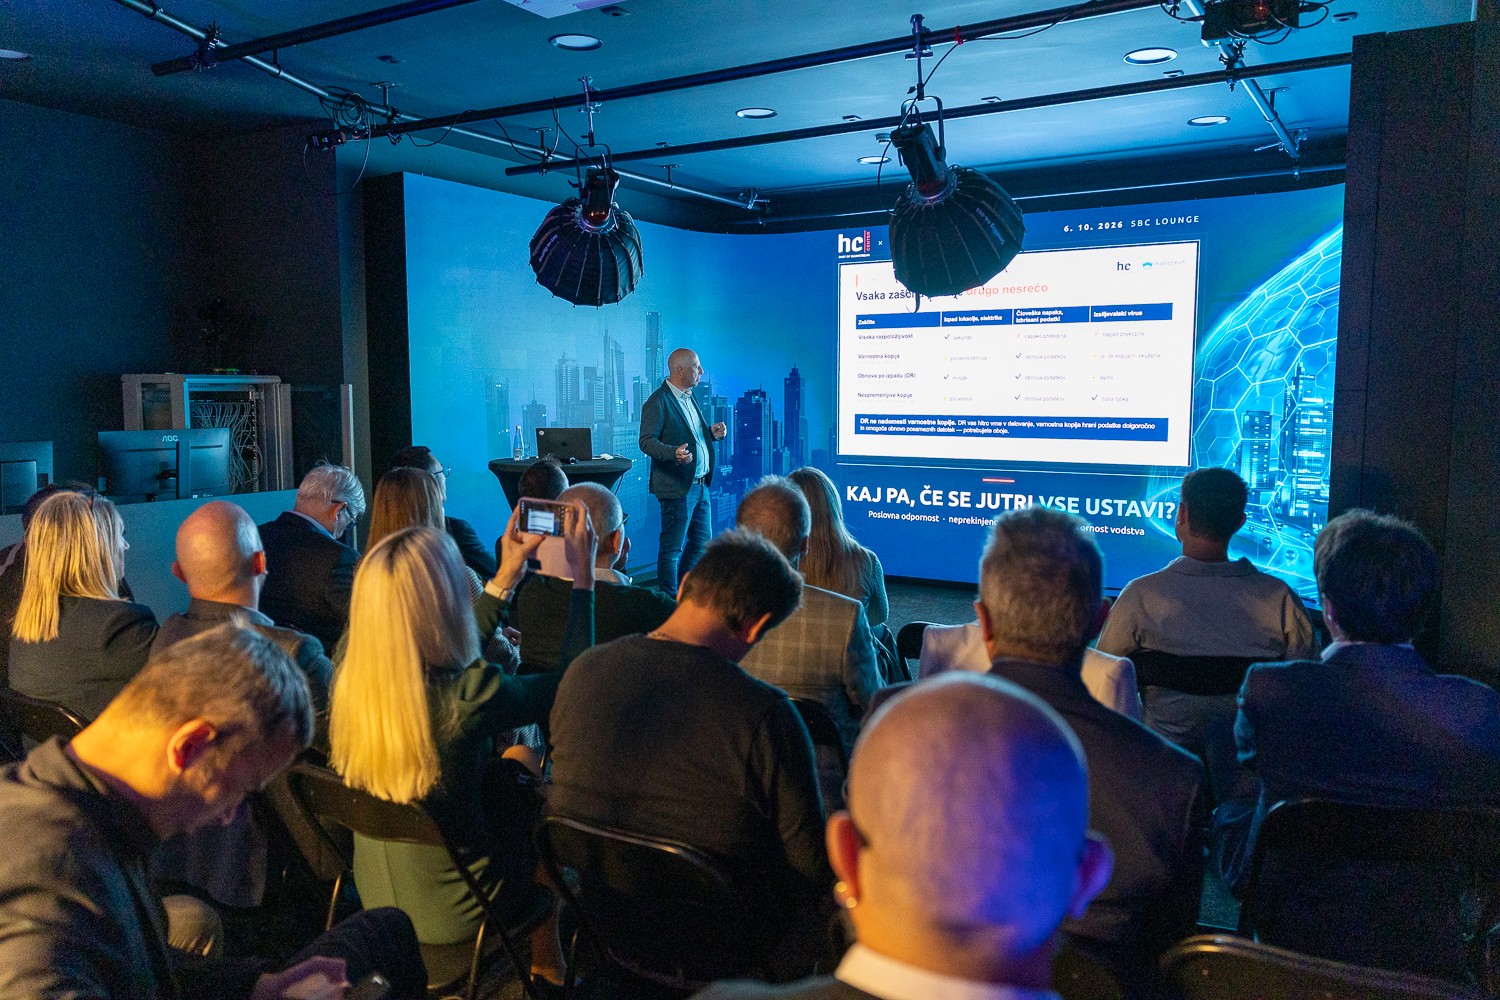
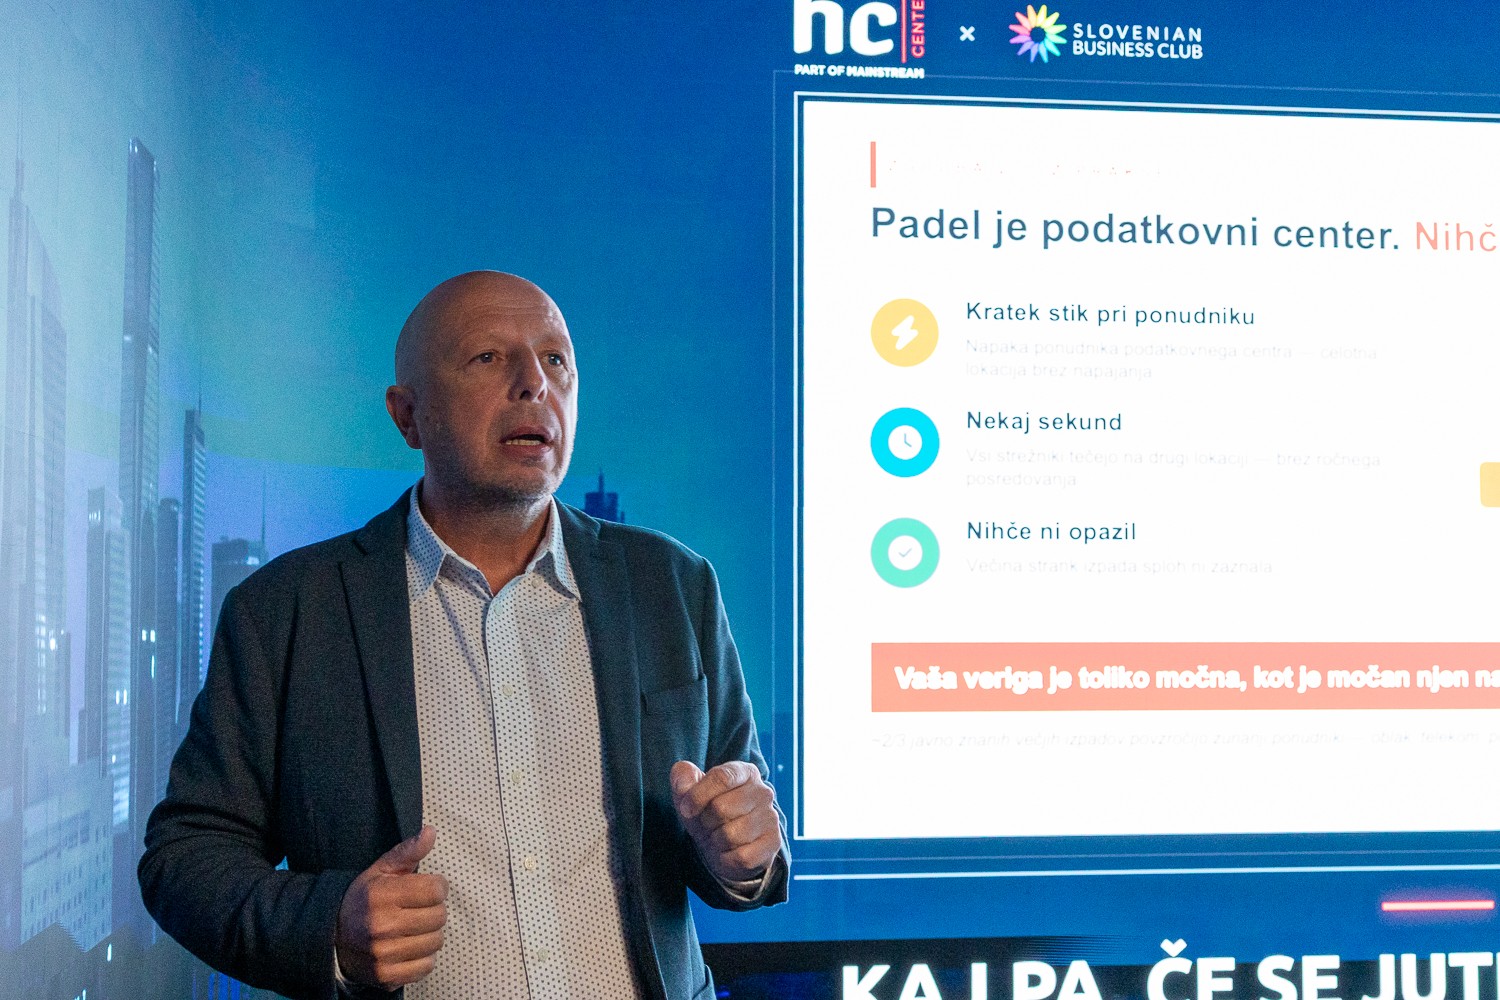
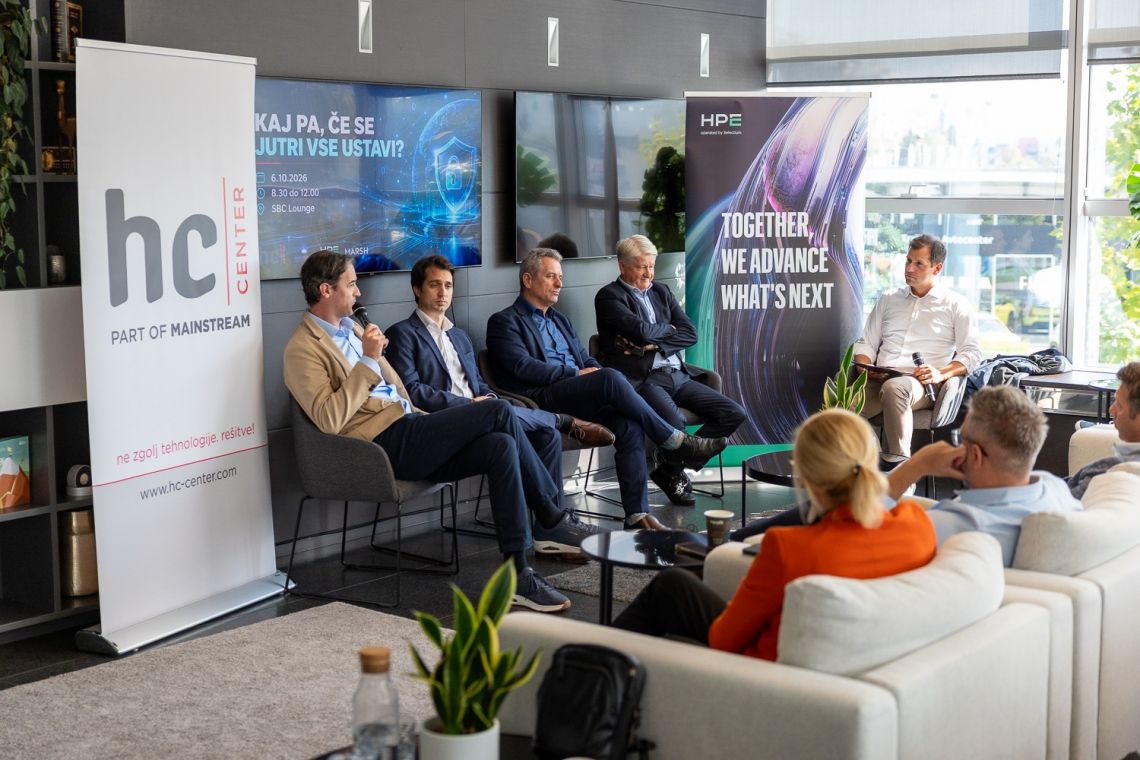
V sklepni razpravi so o tem, kaj se zgodi, ko obstanejo ključni sistemi, spregovorili Branko Greganovič, svetovalec za korporativne finance in prestrukturiranje, Tevž Delak, višji manager za IT revizijo in svetovanje v družbi Forvis Mazars, Slavko Ovčina, direktor divizije IKT rešitev na Pošti Slovenije, in Bernard Cvikl, direktor informatike Javnega holdinga Maribor.
Sklep dneva je bil jasen: ne gre za vprašanje, ali se bo incident zgodil, ampak kdaj. Vodstvo mora preveriti, ali načrt neprekinjenega poslovanja deluje, še preden ga preizkusi resnični incident.